Интерфейсы и резервирование
Выбор интерфейса
Интерфейс выбирается в строке группы или в поле Интерфейс окна Настройки группы. Сверху в списке — туннели, ниже пункт Блокировать, а остальные подключения роутера спрятаны под Ещё N интерфейсов. Подключения провайдера помечены словом провайдер.
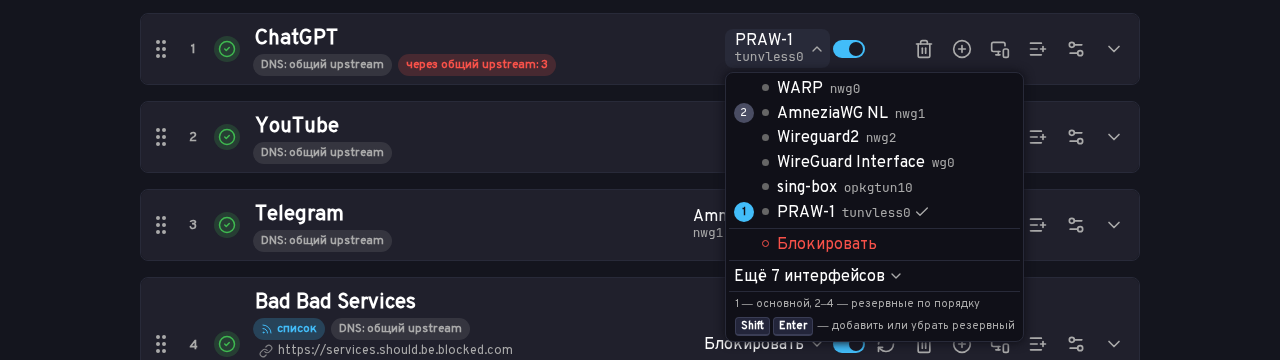
- Клик по имени делает интерфейс единственным у группы.
- Клик по кружку слева от имени добавляет интерфейс резервным или убирает его из списка. То же с клавиатуры:
Shift+Enterна подсвеченной строке.
Цифра в кружке — место в списке: 1 — основной, 2–4 — резервные по порядку. В окне Настройки группы список показан стрелками, например tunvless0 → nwg1.
Блокировать — особый пункт: трафик сайтов группы никуда не уходит, и они не открываются. Так делают группу-блокировщик, например для рекламы. Резервных интерфейсов у такой группы не бывает.
Как firc проверяет интерфейсы
Проверяются только интерфейсы группы, у которой их два или больше.
- Обычный интерфейс (WireGuard, OpenVPN, провайдер) проверяется HTTP-запросом через этот интерфейс на Адрес проверки из настроек, по умолчанию
http://cp.cloudflare.com/generate_204. Рабочим считается только ответ 204. Запрос повторяется каждые 30 секунд (Интервал проверки), на ответ даётся 5 секунд (Таймаут проверки). Проверка идёт по IPv4. - Одна неудачная проверка ещё ничего не значит: через 3 секунды firc проверяет снова, и только вторая неудача переводит интерфейс в “упавший”.
- Если проверка не проходит и через основной интернет роутера, firc понимает, что дело не в интерфейсе, и никого никуда не переводит.
- Туннель VLESS запросом не проверяется - он считается живым, пока у него есть отвечающий узел (см. Туннели VLESS).
Цвет точки рядом с интерфейсом в списке показывает, что firc о нём знает сейчас.
Переход на резерв и обратно
Когда основной интерфейс упал, группа сразу переходит на первый живой из резервных. У значка интерфейса в строке группы появляется оранжевая точка, а подсказка на ней объясняет, что происходит.

При переходе открытые соединения группы обрываются, и приложения должны переподключиться уже через новый интерфейс. DNS группы тоже начинает работать через новый интерфейс. Адреса, которые firc выдал сайтам группы, не меняются, так что устройствам ничего переспрашивать не нужно.
Назад на основной интерфейс группа возвращается не сразу, а после того, как он проработал без сбоев 2 минуты. Так группа не прыгает туда-обратно, пока интерфейс то поднимается, то падает. По отзывам пользователей, весь возврат обычно занимает 5–7 минут.
Когда упали все
Если не работает ни один интерфейс из списка, группа блокируется: её трафик не уходит ни в основной интернет, ни куда-либо ещё, и сайты группы не открываются, пока какой-то из интерфейсов не оживёт. Значок состояния группы показывает, какого интерфейса она ждёт, а в журнале появляется предупреждение, и через 5 минут — ошибка.
Это сделано намеренно: сайт, который вы отправили в туннель, не должен пойти мимо туннеля. То же правило действует и для группы с одним интерфейсом: если её туннель выключен или не подключён, сайты группы не открываются, а не уходят напрямую.