Журнал и захват
Вкладка Журнал показывает, что делает firc: сообщения демона и туннелей, ответы DNS устройствам и найденный захватом трафик мимо firc. Журнал хранится только в памяти роутера, на диск не пишется и очищается при перезапуске демона.
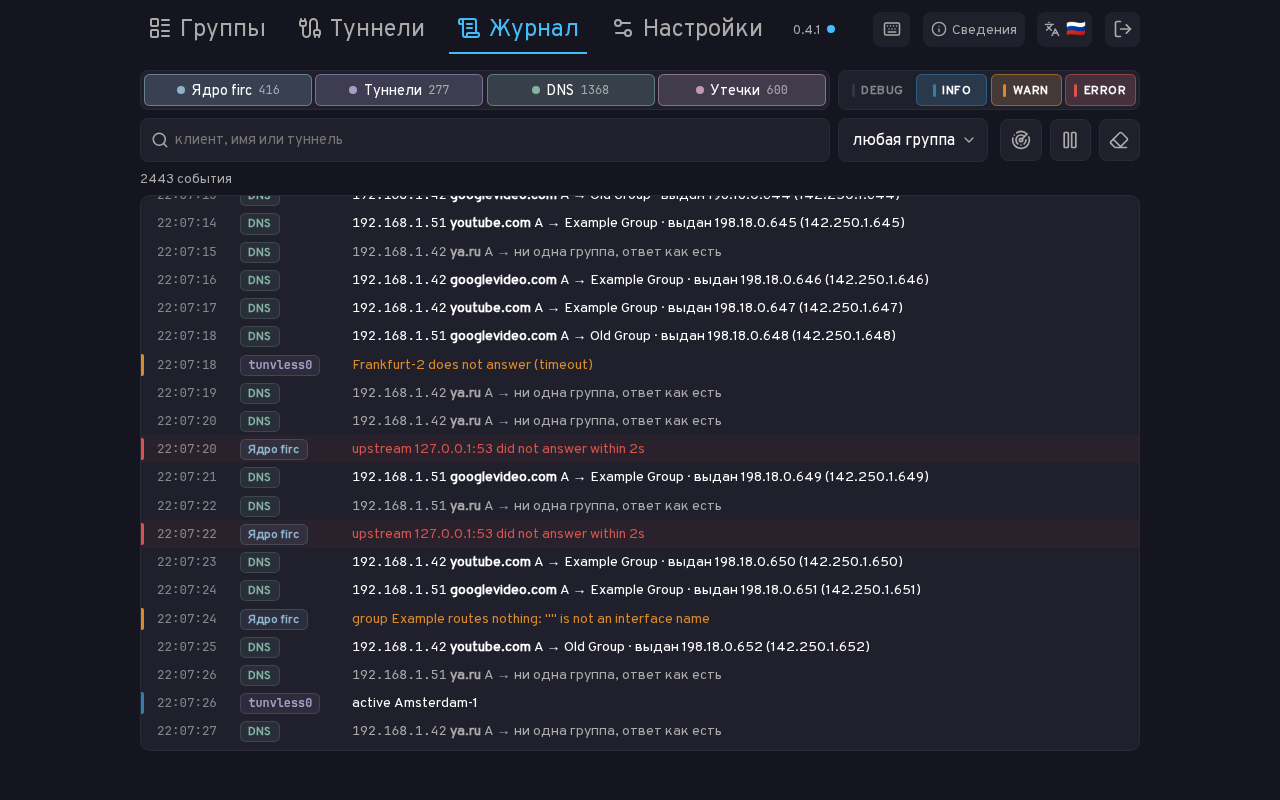
Источники и уровни
Вверху слева четыре кнопки-источника с числом событий у каждой:
- Ядро firc — сообщения самого демона: запуск, запись правил, обновление списков, проверки интерфейсов, ошибки.
- Туннели — сообщения tunvless: какой узел активен, какой не отвечает. В строке такого события вместо слова «Туннели» стоит имя туннеля, например
tunvless0. - DNS — ответы DNS устройствам и что firc решил по каждому имени.
- Утечки — события захвата: соединения к сайтам групп, которые прошли мимо firc.
Клик по кнопке прячет или показывает события этого источника. Справа — уровни DEBUG, INFO, WARN и ERROR, они включаются так же. firc записывает все уровни, а кнопки только фильтруют то, что видно.
Ниже — поиск («клиент, имя или туннель») и выбор группы (любая группа или одна конкретная). Клик по адресу устройства, имени сайта или туннелю в строке события подставляет его в поиск.
Пауза останавливает прокрутку, чтобы спокойно прочитать; новые события копятся и показываются по кнопке. Очистить вид убирает события с экрана.
События DNS
Событие DNS — это ответ устройству из домашней сети. В строке видно, кто спросил, какое имя, тип запроса и что firc сделал:
192.168.1.51 example.com A → ни одна группа, ответ как есть— имя не подходит ни под одну группу, устройство получило обычный ответ.192.168.1.42 youtube.com A → YouTube · выдан 198.18.0.1 (142.250.1.1)— имя забрала группа YouTube; устройство получило адрес из пула firc198.18.0.1, а настоящий адрес сайта — в скобках. Как это работает, рассказано на странице Как это работает.
Если имя относится к группе, но устройства нет в её устройствах, firc так и пишет: клиент не в устройствах группы. Если DNS группы не ответил и ответил обычный DNS роутера, в событии указана причина, например «DNS группы не ответил вовремя, ответил общий upstream».
Это первое место, куда стоит смотреть, если сайт идёт не тем путём: видно, спрашивало ли устройство имя у firc вообще и какая группа его забрала.
Захват
firc видит только те сайты, адреса которых устройство спросило у DNS роутера. Если браузер пользуется своим DNS-over-HTTPS, если адрес DNS-сервера прописан в устройстве вручную или если приложение ходит на жёстко заданный IP, трафик пойдёт мимо firc. Захват ищет как раз такие случаи.
Кнопка Захват 5 мин запускает захват на пять минут на интерфейсах LAN из настроек. Пока он идёт, рядом тикает обратный отсчёт; остановить раньше можно кнопкой Стоп. Одновременно идёт только один захват, и он всегда заканчивается сам.
За это время firc смотрит на новые соединения устройств и ищет те, что идут к сайту одной из групп, но на настоящий адрес, мимо firc. Сайт он узнаёт двумя способами: по адресу (firc недавно видел этот адрес в ответе DNS для имени из группы) и по SNI (имя сайта из начала TLS-соединения). Найденное попадает в журнал как события Утечки.
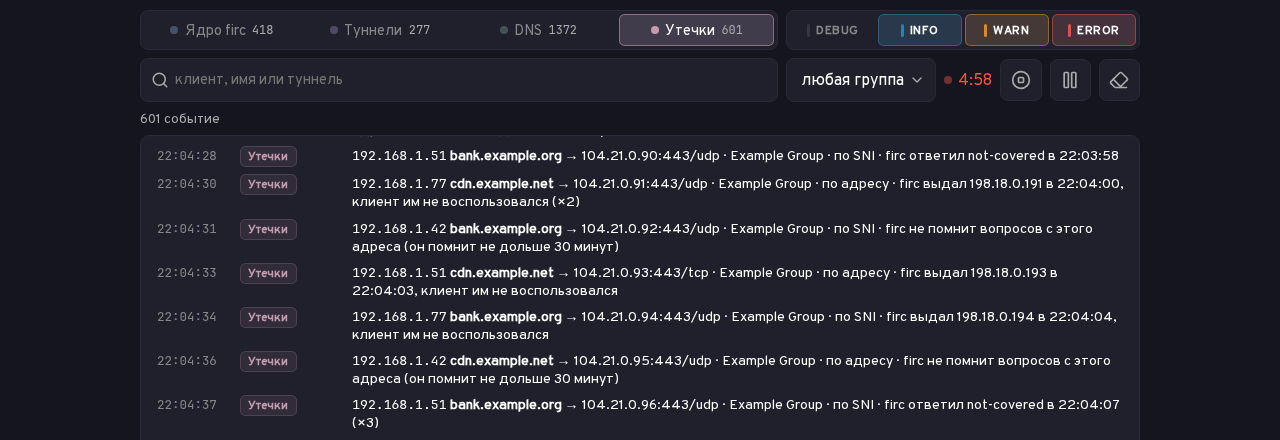
В событии видно устройство, имя сайта, адрес и порт, группу, способ, которым firc узнал сайт, и подсказку, что пошло не так:
- firc выдал … клиент им не воспользовался — устройство спрашивало это имя у firc и получило адрес из пула, но соединилось с настоящим адресом.
- firc не помнит вопросов с этого адреса — устройство не спрашивало это имя у firc (firc помнит вопросы не дольше 30 минут). Это похоже на свой DNS или DNS-over-HTTPS в устройстве или браузере.
Захват ничего не меняет в маршрутизации и ничего не пишет на диск: это только диагностика.